CRM con control de acceso: perfiles, permisos y registro de auditoría
Cómo funciona un CRM con control de acceso: perfiles y permisos, mínimo privilegio, registro de auditoría, inicio de sesión con SSO, qué pide la LGPD y un checklist.
TL;DR
Un CRM con control de acceso define, por perfil, quién ve cada conversación y contacto, quién exporta y quién borra, y registra cada acción en un registro de auditoría. La regla que guía la configuración es el mínimo privilegio: cada persona recibe solo el acceso que su función pide. La LGPD de Brasil (art. 46) exige medidas técnicas y administrativas contra accesos no autorizados, y perfiles, registro de actividades e inicio de sesión individual son la forma práctica de cumplirla en el CRM.
Compartir
La base de clientes suele ser el activo más valioso del área comercial, y el más fácil de llevarse. Un vendedor exporta la lista la víspera de renunciar, alguien borra el historial de un cliente sin querer, una conversación con datos de cobro queda en el celular personal de un agente. Nada de esto exige un ataque: basta un CRM en el que todos pueden todo.
Esta guía explica qué es un CRM con control de acceso, cómo diseñar perfiles y permisos, qué guardar en un registro de auditoría, qué pide la ley brasileña de protección de datos (LGPD) y cómo implementarlo sin frenar la operación.
Actualizado en noviembre de 2026.
¿Qué es un CRM con control de acceso?
Un CRM con control de acceso es un CRM en el que cada usuario entra con su propia cuenta y solo ve y hace lo que su perfil permite, con cada acción relevante registrada. Responde a tres preguntas: quién es la persona (autenticación), qué puede hacer (autorización) y qué hizo (auditoría).
En la práctica, son cuatro piezas: inicio de sesión individual, perfiles de acceso por función, alcance de los datos (por ejemplo, solo las conversaciones propias) y registro de actividades. Este modelo también se conoce como RBAC (control de acceso basado en roles). En un CRM conversacional, el tema pesa más, porque el CRM guarda la conversación completa.
¿Qué riesgos evita el control de acceso?
Los riesgos más comunes en un CRM sin control de acceso son internos: gente de la propia empresa viendo, llevándose o borrando lo que no debía.
- El vendedor que se va con la base. Si todo usuario exporta contactos, la cartera entera cabe en una hoja de cálculo.
- Exportación sin control. El archivo descargado se vuelve una copia fuera del sistema, sin permiso ni registro. Exportar debe ser excepción, con responsable.
- Conversación de WhatsApp en el celular personal. El historial se va con la persona, y la empresa ni sabe qué se dijo. Mira por qué WhatsApp no es un CRM.
- Borrado accidental o intencional. Borrar una conversación o limpiar el historial debe ser un permiso raro, con registro.
- Contraseña compartida. Con un usuario para todos, nadie sabe quién hizo cada acción.
- Exempleado con acceso activo. Sin proceso de salida, la cuenta sigue funcionando después de la baja.
¿Cómo funcionan los perfiles y permisos en un CRM?
Un perfil de acceso reúne los permisos de una función, y cada usuario recibe un perfil: quien cambia de función cambia de perfil, sin configurar persona por persona. Los permisos se definen por módulo (conversaciones, contactos, informes, configuración) y por acción (ver, editar, exportar, borrar).


Perfiles por función
Punto de partida ilustrativo, para ajustar a tu operación:
| Perfil | Ve | Edita | Exporta | Borra |
|---|---|---|---|---|
| Agente o vendedor | Solo sus conversaciones | Solo sus conversaciones | No | No |
| Supervisor o gerente | El equipo y sus informes | Conversaciones del equipo | Informes | No |
| Finanzas o cobranza | Contactos y datos de cobro | Datos de cobro | A pedido | No |
| Administrador | Todo | Todo, incluidos los perfiles | Sí, con registro | Sí, con registro |
| Visualizador o auditor | Informes y registro de actividades | Nada | Registro de actividades | No |
Alcance: las conversaciones propias o todo el equipo
El alcance es el recorte de los datos dentro de un permiso. Dos personas pueden tener el permiso "ver conversaciones", pero una ve solo las asignadas a ella y la otra las ve todas. El alcance responde "quién ve qué cartera".
El principio de mínimo privilegio
Mínimo privilegio es dar a cada persona solo el acceso que necesita para trabajar. El agente responde, pero no exporta; el gerente sigue al equipo, pero no borra; el administrador lo hace todo, y por eso son pocos. La LGPD tiene un principio parecido, el de necesidad (art. 6, III), que limita el tratamiento al mínimo necesario para su finalidad.
¿Qué es un registro de auditoría en el CRM?
El registro de auditoría (o registro de actividades) es el historial de las acciones hechas en el CRM: quién, en qué módulo, qué acción, qué cambió y cuándo. Convierte una sospecha ("¿alguien exportó la base?") en una respuesta con nombre y hora.


Un buen registro tiene cuatro cualidades:
- Identidad: cada línea muestra el usuario, lo que solo funciona con inicio de sesión individual.
- Detalle: módulo, acción, descripción, fecha y hora.
- Búsqueda: filtros por período, persona y tipo de acción.
- Exportación: el registro sale en archivo para el área legal o la auditoría interna.
Con agentes de IA, el registro tiene un segundo nivel: qué usó la IA para responder. Mira gobernanza de IA en la atención.
¿Cómo entra el inicio de sesión en el control de acceso?
El inicio de sesión es la primera capa del control: garantiza que cada acción registrada pertenece a una persona identificada. Hay tres formas comunes, y pueden convivir en la misma cuenta.
- Correo y contraseña: lo básico, que funciona en cualquier empresa.
- Cuenta de Google o Microsoft: la persona entra con la cuenta corporativa que ya usa, sin otra contraseña que recordar.
- Inicio de sesión único (SSO) con SAML: el proveedor de identidad de la empresa autentica a la persona. Cuando RR. HH. da de baja a alguien en el directorio, el acceso al CRM se corta con él.
El SSO resuelve el problema más olvidado: el exempleado con acceso activo.
¿Qué pide la LGPD sobre el control de acceso en el CRM?
La LGPD no enumera funciones de software, pero exige medidas de seguridad contra accesos no autorizados, y perfiles, inicio de sesión individual y registro de actividades son la forma práctica de cumplirlo en el CRM. El punto central es el artículo 46.
El artículo 46 dice, en traducción libre, que "los agentes de tratamiento deben adoptar medidas de seguridad, técnicas y administrativas, aptas para proteger los datos personales de accesos no autorizados y de situaciones accidentales o ilícitas de destrucción, pérdida, alteración, comunicación o cualquier forma de tratamiento inadecuado o ilícito". El § 2 agrega que esas medidas valen desde la concepción del producto o servicio hasta su ejecución (Ley n.º 13.709/2018, en portugués, consultada el 18 de noviembre de 2026).
Otros puntos de la ley se relacionan con el tema:
- Art. 6, VII: la seguridad como principio de todo tratamiento.
- Art. 37: el responsable y el encargado del tratamiento mantienen registro de las operaciones de tratamiento.
- Art. 48: el responsable comunica a la ANPD (la autoridad brasileña de datos) y al titular el incidente de seguridad que pueda generar riesgo o daño relevante.
El plazo de esa comunicación está en la Resolución CD/ANPD n.º 15/2024: tres días hábiles, salvo que una ley específica fije otro (página de la ANPD sobre comunicación de incidentes, consultada el 18 de noviembre de 2026). La ANPD informa que el registro de incidentes debe guardarse al menos cinco años (noticia de la ANPD del 26 de abril de 2024). Sin registro de auditoría, es difícil saber en tres días qué pasó. Esto no es asesoría legal: confirma tu caso con el delegado de protección de datos o el área legal, y mira LGPD en el glosario.
Checklist: cómo evaluar el control de acceso de un CRM
Evalúa el control de acceso de un CRM pidiendo la demostración de cada punto con un usuario de prueba, no por la lista de funciones del sitio.
| Punto | Qué preguntar | Señal de alerta |
|---|---|---|
| Usuario individual | ¿Cada persona tiene su propio usuario? | Usuario compartido por el equipo |
| Google, Microsoft y SSO | ¿Se puede entrar con la cuenta corporativa o con SAML? | SSO solo como proyecto aparte, sin plan definido |
| Perfiles personalizables | ¿Puedo crear perfiles además de los predefinidos? | Solo "admin" y "usuario" |
| Permiso por acción | ¿Ver, editar, exportar y borrar están separados? | Quien ve también exporta |
| Alcance | ¿Puedo limitar a alguien a sus propias conversaciones? | Todo vendedor ve la base entera |
| Exportar y borrar | ¿Exigen permiso propio y quedan registrados? | Cualquier usuario exporta o borra |
| Registro de actividades | ¿Muestra persona, acción y hora, con filtros y exportación? | Registro solo a pedido al soporte |
| Salida de personas | ¿Puedo bloquear o quitar a alguien en un clic? | Cuenta de exempleado activa |
| Canales oficiales | ¿WhatsApp funciona con la API oficial, fuera del celular personal? | Atención en equipos de empleados |
Para la compra completa, con residencia de datos y contrato, usa la guía de seguridad y privacidad en plataformas de IA. Para comparar proveedores, mira los mejores CRM para WhatsApp en 2026.
Cómo implementar perfiles de acceso en cinco pasos
La implementación empieza por el mapa de funciones, no por la pantalla de configuración: primero decide quién necesita qué, después tradúcelo en perfiles.
- Lista las funciones. Agente, vendedor, supervisor, finanzas, marketing. Cada una se vuelve un perfil candidato.
- Arma la matriz. Por módulo, marca qué ve, edita, exporta y borra cada perfil, empezando por el mínimo.
- Define el alcance. Decide quién ve solo sus conversaciones y quién ve todo el equipo.
- Activa el inicio de sesión correcto. Usuario individual para todos; SSO si la empresa tiene proveedor de identidad.
- Revisa cada trimestre. Revisa el registro, las exportaciones y la lista de usuarios. Quien se va pierde el acceso el mismo día.
El error más común es dar perfil de administrador "para no trabar a nadie". Empieza restringido y abre cuando la necesidad aparezca.
¿Cómo funciona el control de acceso en Tolky?
Tolky es un AI CRM conversacional con perfiles de acceso por módulo y por acción, alcance limitado a las conversaciones propias, registro de actividades exportable e inicio de sesión con correo, Google, Microsoft o SSO con SAML en Enterprise. Los controles verificados están en la página de seguridad y privacidad.
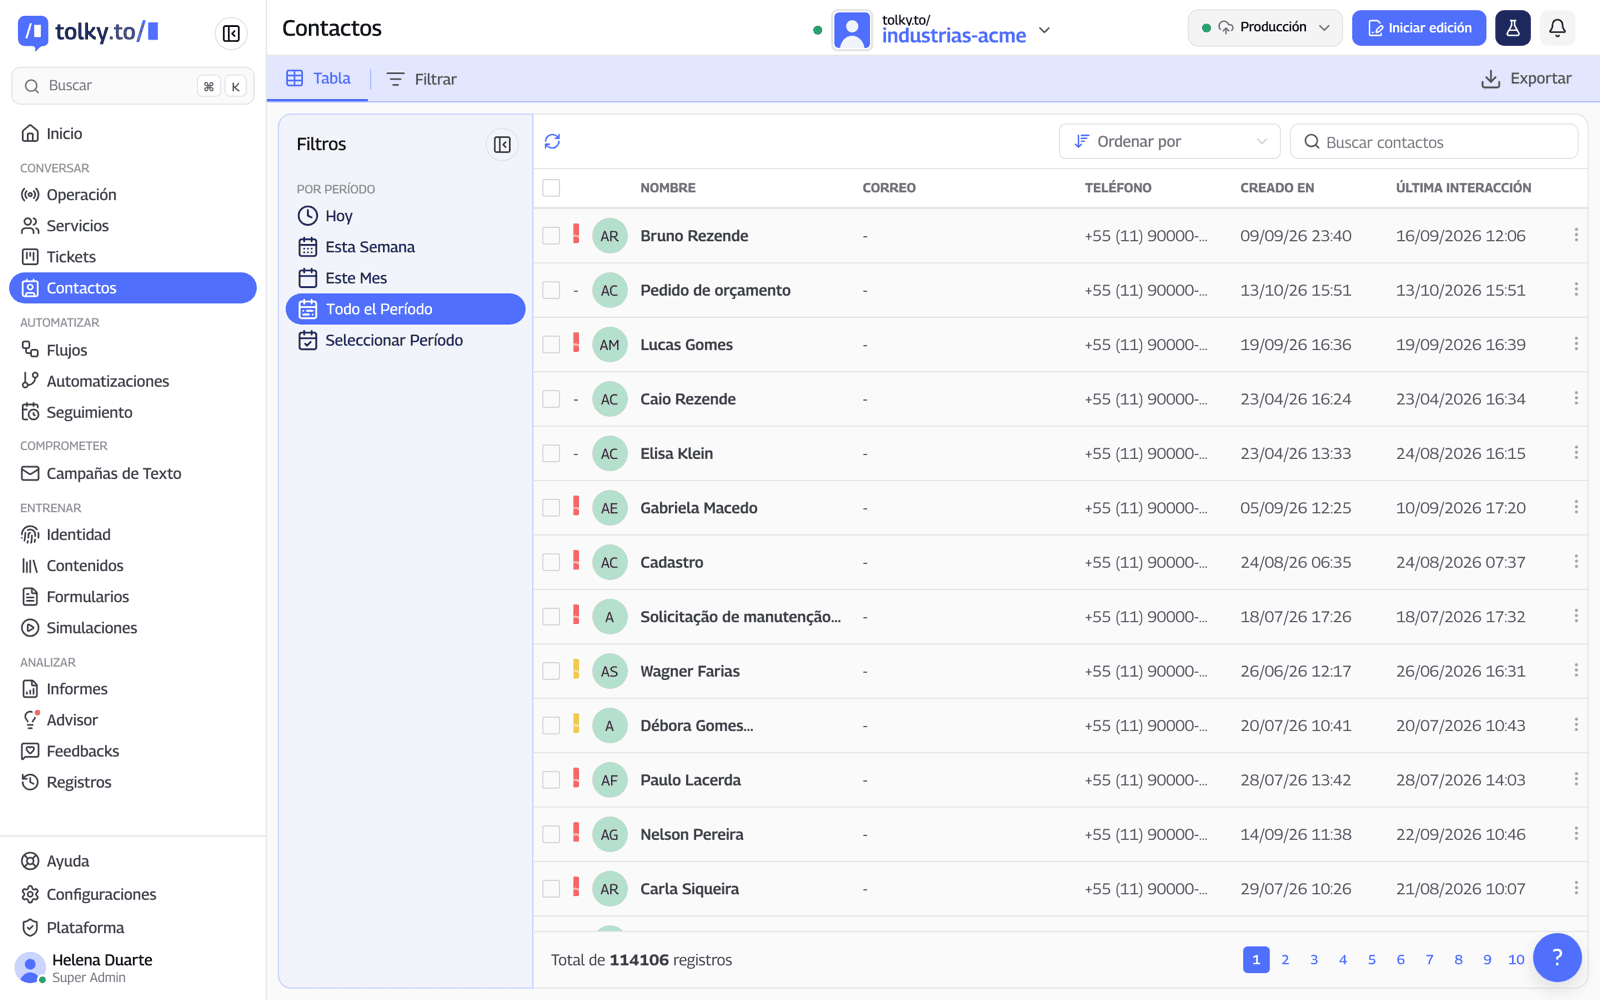
- Perfiles predefinidos y personalizados. Administrador, Gestor, Operador y Visualizador, y perfiles propios con permisos por módulo y por acción.
- Acciones separadas. Ver, editar, exportar contactos, exportar conversaciones, borrar una conversación, limpiar el historial y pausar la IA son permisos distintos.
- Alcance por persona. Se puede limitar a alguien a las conversaciones y tickets en los que es el operador, y elegir qué informes ve cada perfil.
- Perfil por agente de IA. La misma persona puede tener un perfil distinto en cada agente de la cuenta.
- Salida de personas. El administrador desactiva o quita usuarios y puede bloquear el acceso por 24 horas, 7 días o de forma permanente.
- Registro de actividades. La pantalla Logs muestra usuario, módulo, acción, descripción, fecha y hora, con filtros y exportación en CSV o Excel.
- Datos sensibles cifrados. Los datos de formularios sensibles quedan cifrados con AES-256, y solo quien tiene permiso los ve.
En los planes, el registro de actividades viene en todos; los perfiles de acceso y la exportación empiezan en Starter; el inicio de sesión único con SAML es solo de Enterprise. WhatsApp funciona con la API oficial, así que la conversación queda en el CRM de Tolky, no en el celular del agente.
Lo que Tolky no hace: no ofrece anonimización de datos ni plazo de retención configurable por el cliente, y la restricción a los ítems propios vale hoy para conversaciones y tickets.
Preguntas frecuentes
¿Qué es el control de acceso en un CRM?
Es el conjunto de reglas que define quién entra al CRM, qué ve y hace cada persona y qué queda registrado, con usuario individual, perfiles por función, alcance de los datos y registro de actividades.
¿Cuál es la diferencia entre perfil de acceso y permiso?
El permiso es una acción en un módulo, como exportar contactos. El perfil es el conjunto de permisos de una función, como vendedor. La persona hereda los permisos del perfil que recibe.
¿Cómo evitar que un vendedor se lleve la base de clientes?
Quita el permiso de exportar a quien no lo necesita, limita a cada vendedor a sus propias conversaciones y sigue las exportaciones en el registro. Cuando alguien se va, quítale el acceso el mismo día.
¿La LGPD obliga a tener perfiles de acceso en el CRM?
La ley no menciona funciones de software, pero el artículo 46 exige medidas técnicas y administrativas contra accesos no autorizados. Perfiles, usuario individual y registro de actividades son la forma más directa de demostrarlas en el CRM.
¿Qué debe mostrar un registro de auditoría?
Quién hizo la acción, en qué módulo, qué acción y cuándo. El registro necesita filtros por período, persona y acción, y debe poder exportarse.
¿Necesito SSO para tener control de acceso?
No. El usuario individual con correo y contraseña o cuenta de Google o Microsoft ya garantiza que cada acción tiene dueño. El SSO con SAML ayuda a quien tiene proveedor de identidad, porque la baja en el directorio corta todos los accesos.
Conclusión
Un CRM con control de acceso no es burocracia: permite abrir el CRM al equipo sin perder el control de la base. Empieza por el mapa de funciones, aplica el mínimo privilegio, separa exportar y borrar de las demás acciones y revisa el registro de auditoría. Así, "¿quién hizo esto?" siempre tiene respuesta.
Mira los planes, conoce el CRM de Tolky, mira los controles de seguridad o habla con el equipo →. ¿Hablamos?
Compartir
Etiquetas
- crm con control de acceso
- control de acceso crm
- perfiles de acceso
- permisos de usuario en el crm
- registro de auditoría
- protección de datos en el crm
- inicio de sesión único sso
- mínimo privilegio
Sobre el autor

Cofundador de Tolky
Marlos Carmo es un emprendedor en IA y fundador de Tolky, la infraestructura y AI CRM de la era conversacional que unifica el servicio inteligente, la omnicanalidad (como WhatsApp y voz), el CRM en vivo y la inteligencia operativa en un único ecosistema. Es finalista del SXSW Innovation Awards e integrante de la Francesco's Economy, una red global de jóvenes emprendedores enfocados en la innovación y el impacto social. Trabaja conectando la Inteligencia Artificial y la transformación digital en proyectos para grandes organizaciones.
Siguiente paso
¿Quieres llevar esto a tu operación?
Tati, la asistente de IA de Tolky, entiende tu escenario en pocas preguntas, sugiere el mejor camino y te conecta con una persona del equipo con todo el contexto.
Compartir