CRM com controle de acesso: perfis, permissões e trilha de auditoria
Como funciona um CRM com controle de acesso: perfis e permissões, menor privilégio, trilha de auditoria, login com SSO, o que a LGPD pede e um checklist para avaliar.
TL;DR
Um CRM com controle de acesso define, por perfil, quem vê cada conversa e contato, quem exporta e quem apaga, e registra cada ação numa trilha de auditoria. A regra que guia a configuração é o menor privilégio: cada pessoa recebe só o acesso que a função pede. A LGPD (art. 46) exige medidas técnicas e administrativas contra acessos não autorizados, e perfis, registro de atividades e login individual são a forma prática de cumpri-la no CRM.
Compartilhar
A base de clientes costuma ser o ativo mais valioso da área comercial, e também o mais fácil de levar embora. Um vendedor exporta a lista na véspera de pedir demissão, alguém apaga o histórico de um cliente sem querer, uma conversa com dados de cobrança fica no celular pessoal de um atendente. Nada disso exige um ataque: basta um CRM em que todo mundo pode tudo.
Este guia explica o que é um CRM com controle de acesso, como desenhar perfis e permissões, o que registrar numa trilha de auditoria, o que a LGPD pede e como implantar sem travar a operação.
Atualizado em novembro de 2026.
O que é um CRM com controle de acesso?
Um CRM com controle de acesso é um CRM em que cada usuário entra com a própria conta e só vê e faz o que o perfil dele permite, com cada ação relevante registrada. Ele responde a três perguntas: quem é a pessoa (autenticação), o que ela pode fazer (autorização) e o que ela fez (auditoria).
Na prática, são quatro peças: login individual, perfis de acesso por função, escopo dos dados (por exemplo, só os próprios atendimentos) e registro de atividades. O modelo de perfis por função também aparece com a sigla RBAC (controle de acesso baseado em papéis). Num CRM conversacional, o assunto pesa mais, porque o CRM guarda a conversa inteira.
Quais riscos o controle de acesso evita?
Os riscos mais comuns num CRM sem controle de acesso são internos: gente da própria empresa vendo, levando ou apagando o que não devia.
- O vendedor que sai com a base. Se todo usuário exporta contatos, a carteira inteira cabe numa planilha.
- Exportação sem controle. O arquivo baixado vira cópia fora do sistema, sem permissão nem registro. Exportar deve ser exceção, com dono.
- Conversa de WhatsApp no celular pessoal. O histórico sai junto com a pessoa, e a empresa nem sabe o que foi dito. Veja por que WhatsApp não é CRM.
- Exclusão acidental ou proposital. Apagar conversa ou limpar histórico precisa ser permissão rara, com registro.
- Senha compartilhada. Com um login para todos, ninguém sabe quem fez cada ação.
- Ex-funcionário com acesso ativo. Sem processo de saída, a conta segue funcionando depois do desligamento.
Como funcionam perfis e permissões num CRM?
Um perfil de acesso reúne as permissões de uma função, e cada usuário recebe um perfil: quem muda de função muda de perfil, sem configurar pessoa por pessoa. As permissões são definidas por módulo (conversas, contatos, relatórios, configurações) e por ação (ver, editar, exportar, apagar).


Perfis por função
Ponto de partida ilustrativo, para ajustar à sua operação:
| Perfil | Vê | Edita | Exporta | Apaga |
|---|---|---|---|---|
| Atendente ou vendedor | Só os próprios atendimentos | Só os próprios atendimentos | Não | Não |
| Supervisor ou gestor | A equipe e os relatórios | Conversas da equipe | Relatórios | Não |
| Financeiro ou cobrança | Contatos e dados de cobrança | Dados de cobrança | Sob demanda | Não |
| Administrador | Tudo | Tudo, inclusive perfis | Sim, com registro | Sim, com registro |
| Visualizador ou auditor | Relatórios e registro de atividades | Nada | Registro de atividades | Não |
Escopo: os próprios atendimentos ou a equipe toda
Escopo é o recorte dos dados dentro de uma permissão. Duas pessoas podem ter a permissão "ver conversas", mas uma vê só as atribuídas a ela e a outra vê todas. É o escopo que responde "quem vê qual carteira".
O princípio do menor privilégio
Menor privilégio é dar a cada pessoa só o acesso de que ela precisa para trabalhar. O atendente responde, mas não exporta; o gestor acompanha a equipe, mas não apaga; o administrador faz tudo, e por isso são poucos. A LGPD tem um princípio parecido, o da necessidade (art. 6º, III), que limita o tratamento ao mínimo necessário para a finalidade.
O que é uma trilha de auditoria no CRM?
Trilha de auditoria (ou registro de atividades) é o histórico das ações feitas no CRM, com quem fez, em que módulo, qual ação, o que mudou e quando. É ela que transforma uma suspeita ("alguém exportou a base?") numa resposta com nome e horário.


Um bom registro tem quatro qualidades:
- Identidade: cada linha mostra o usuário, o que só funciona com login individual.
- Detalhe: módulo, ação, descrição e data e hora.
- Busca: filtros por período, pessoa e tipo de ação.
- Exportação: o registro sai em arquivo para o jurídico ou a auditoria interna.
Com agentes de IA, a trilha tem um segundo nível: o que a IA usou para responder. Veja governança de IA no atendimento.
Como o login entra no controle de acesso?
O login é a primeira camada do controle: ele garante que cada ação registrada pertence a uma pessoa identificada. Há três formas comuns, e elas podem conviver na mesma conta.
- E-mail e senha: o básico, que funciona em qualquer empresa.
- Conta Google ou Microsoft: a pessoa entra com a conta corporativa que já usa, sem mais uma senha para lembrar.
- Login único (SSO) com SAML: o provedor de identidade da empresa autentica a pessoa. Quando o RH desliga alguém no diretório, o acesso ao CRM cai junto.
O SSO resolve o problema mais esquecido, o ex-funcionário com acesso ativo, e costuma ser exigência da TI em empresas com muitas ferramentas.
O que a LGPD pede sobre controle de acesso no CRM?
A LGPD não lista recursos de software, mas exige medidas de segurança contra acesso não autorizado, e perfis, login individual e registro de atividades são a forma prática de cumprir isso no CRM. O ponto central é o art. 46.
O texto do art. 46 diz que "os agentes de tratamento devem adotar medidas de segurança, técnicas e administrativas aptas a proteger os dados pessoais de acessos não autorizados e de situações acidentais ou ilícitas de destruição, perda, alteração, comunicação ou qualquer forma de tratamento inadequado ou ilícito". O § 2º acrescenta que essas medidas valem desde a concepção do produto ou serviço até a execução (Lei nº 13.709/2018, consultada em 18 de novembro de 2026).
Outros pontos da lei conversam com o tema:
- Art. 6º, VII: a segurança como princípio de todo tratamento.
- Art. 37: o controlador e o operador mantêm registro das operações de tratamento.
- Art. 48: o controlador comunica à ANPD e ao titular o incidente de segurança que possa gerar risco ou dano relevante.
O prazo dessa comunicação está na Resolução CD/ANPD nº 15/2024: três dias úteis, salvo prazo previsto em lei específica (página da ANPD sobre comunicação de incidentes, consultada em 18 de novembro de 2026). A ANPD informa que o registro de incidentes deve ser guardado por pelo menos cinco anos (notícia da ANPD de 26 de abril de 2024). Sem trilha de auditoria, é difícil saber em três dias o que aconteceu. Isto não é orientação jurídica: confirme seu caso com o encarregado ou o jurídico, e veja a LGPD no glossário.
Checklist: como avaliar o controle de acesso de um CRM?
Avalie o controle de acesso de um CRM pedindo a demonstração de cada item com um usuário de teste, não pela lista de recursos do site.
| Item | O que perguntar | Sinal de alerta |
|---|---|---|
| Login individual | Cada pessoa tem usuário próprio? | Usuário compartilhado pela equipe |
| Google, Microsoft e SSO | Dá para entrar com a conta corporativa ou com SAML? | SSO só por projeto à parte, sem plano definido |
| Perfis personalizáveis | Posso criar perfis além dos prontos? | Só "admin" e "usuário" |
| Permissão por ação | Ver, editar, exportar e apagar são separados? | Quem vê também exporta |
| Escopo | Dá para limitar alguém aos próprios atendimentos? | Todo vendedor vê a base inteira |
| Exportar e apagar | Exigem permissão própria e ficam registrados? | Qualquer usuário exporta ou apaga |
| Registro de atividades | Mostra pessoa, ação e horário, com filtro e exportação? | Registro só sob pedido ao suporte |
| Saída de pessoas | Dá para bloquear ou remover em um clique? | Conta de ex-funcionário ativa |
| Canais oficiais | O WhatsApp roda pela API oficial, fora do celular pessoal? | Atendimento em aparelhos de funcionários |
Para a compra completa, com residência de dados e contrato, use o guia de segurança e privacidade em plataformas de IA. Para comparar fornecedores, veja os melhores CRMs para WhatsApp em 2026.
Como implantar perfis de acesso em cinco passos
A implantação começa pelo mapa de funções, não pela tela de configuração: primeiro decida quem precisa do quê, depois traduza em perfis.
- Liste as funções. Atendente, vendedor, supervisor, financeiro, marketing. Cada uma vira um perfil candidato.
- Monte a matriz. Por módulo, marque o que cada perfil vê, edita, exporta e apaga, começando do mínimo.
- Defina o escopo. Decida quem vê só os próprios atendimentos e quem vê a equipe toda.
- Ligue o login certo. Usuário individual para todos; SSO se a empresa tem provedor de identidade.
- Revise todo trimestre. Confira o registro, as exportações e a lista de usuários. Quem sai perde o acesso no mesmo dia.
O erro mais comum é dar perfil de administrador "para não travar ninguém". Comece restrito e libere quando a falta aparecer.
Como funciona o controle de acesso na Tolky?
A Tolky é um AI CRM conversacional com perfis de acesso por módulo e por ação, escopo para os próprios atendimentos, registro de atividades exportável e login com e-mail, Google, Microsoft ou SSO com SAML no Enterprise. Os controles verificados estão na página de segurança e privacidade.
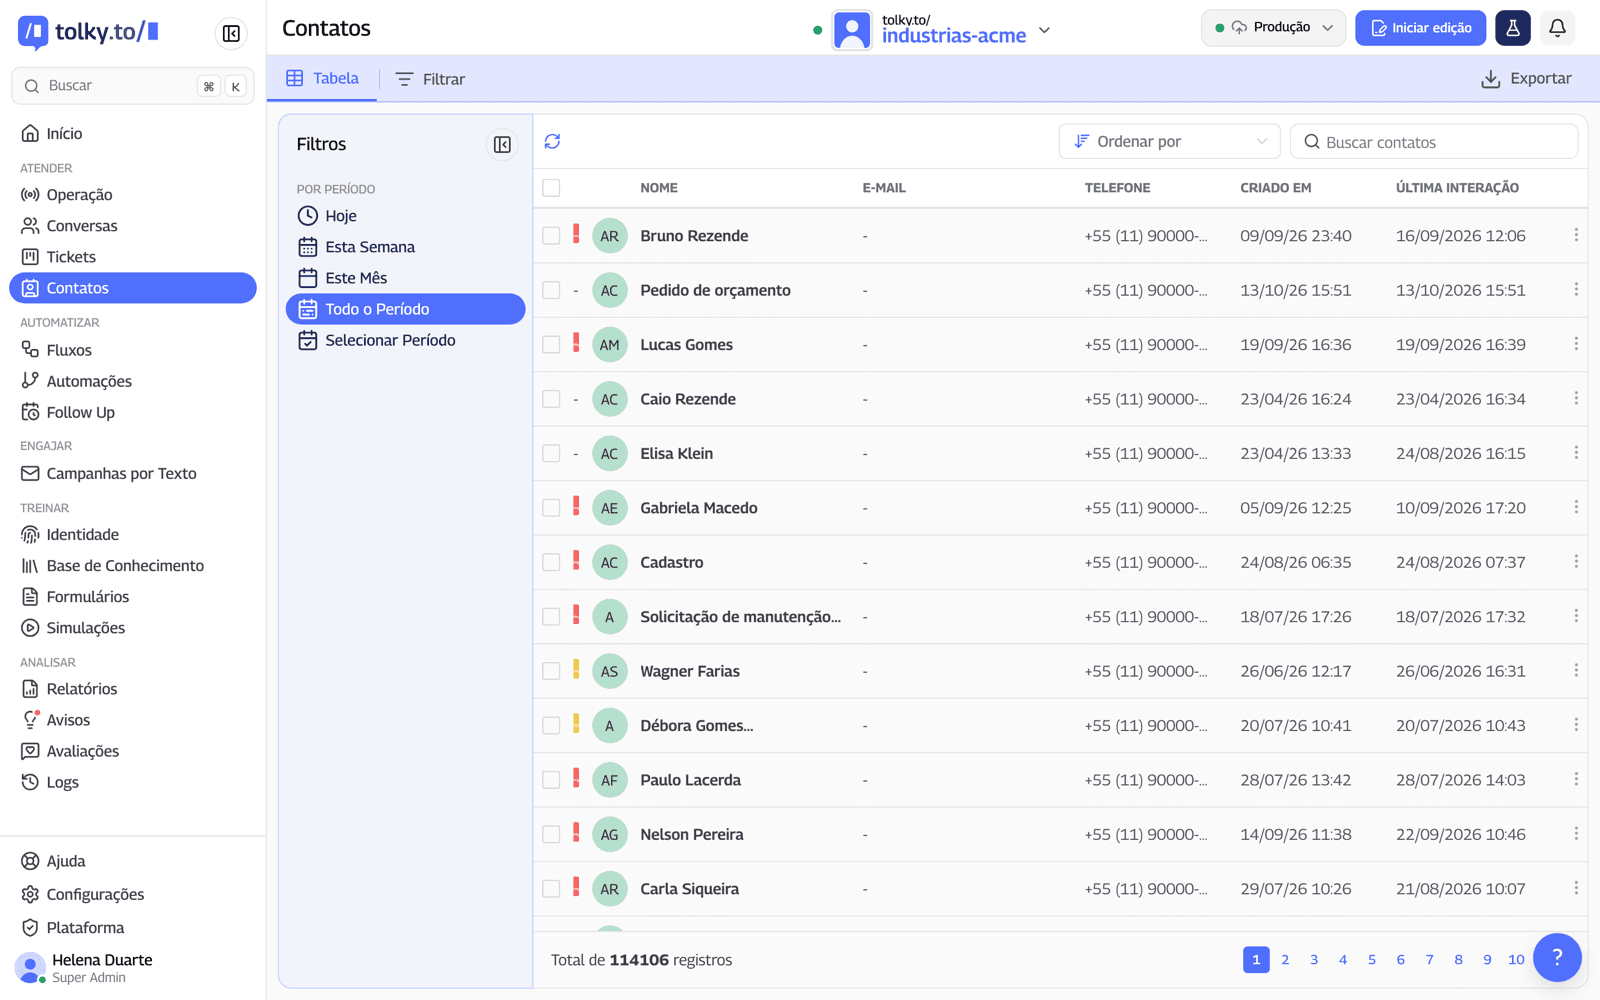
- Perfis prontos e personalizados. Administrador, Gestor, Operador e Visualizador, e perfis próprios com permissões por módulo e por ação.
- Ações separadas. Ver, editar, exportar contatos, exportar conversas, apagar conversa, limpar histórico e pausar a IA são permissões distintas.
- Escopo por pessoa. Dá para limitar alguém aos atendimentos e tickets em que é o operador, e escolher quais relatórios cada perfil vê.
- Perfil por agente de IA. A mesma pessoa pode ter um perfil diferente em cada agente da conta.
- Saída de pessoas. O administrador desativa ou remove usuários e pode bloquear o acesso por 24 horas, 7 dias ou de vez.
- Registro de atividades. A tela Logs mostra usuário, módulo, ação, descrição e data e hora, com filtros e exportação em CSV ou Excel.
- Dados sensíveis cifrados. Dados de formulários sensíveis ficam cifrados com AES-256, e só quem tem permissão vê.
Nos planos, o registro de atividades vem em todos; perfis de acesso e exportação começam no Starter; o login único com SAML é só do Enterprise. O WhatsApp roda pela API oficial, então a conversa fica no CRM da Tolky, não no celular do atendente.
O que a Tolky não faz: não oferece anonimização de dados nem prazo de retenção configurável pelo cliente, e a restrição aos próprios itens vale hoje para atendimentos e tickets.
Perguntas frequentes
O que é controle de acesso num CRM?
É o conjunto de regras que define quem entra no CRM, o que cada pessoa vê e faz e o que fica registrado, com login individual, perfis por função, escopo dos dados e registro de atividades.
Qual a diferença entre perfil de acesso e permissão?
A permissão é uma ação num módulo, como exportar contatos. O perfil é o conjunto de permissões de uma função, como vendedor. A pessoa herda as permissões do perfil que recebe.
Como impedir que um vendedor leve a base de clientes?
Tire a permissão de exportar de quem não precisa, limite cada vendedor aos próprios atendimentos e acompanhe as exportações no registro. Ao desligar alguém, remova o acesso no mesmo dia.
A LGPD obriga a ter perfis de acesso no CRM?
A lei não cita recursos de software, mas o art. 46 exige medidas técnicas e administrativas contra acessos não autorizados. Perfis, login individual e registro de atividades são a forma mais direta de demonstrá-las no CRM.
O que deve aparecer numa trilha de auditoria?
Quem fez a ação, em que módulo, qual ação e quando. O registro precisa ter filtros por período, pessoa e ação e poder ser exportado.
Preciso de SSO para ter controle de acesso?
Não. Login individual com e-mail e senha ou conta Google ou Microsoft já garante que cada ação tem dono. O SSO com SAML ajuda quem tem provedor de identidade, porque o desligamento no diretório corta todos os acessos.
Conclusão
Um CRM com controle de acesso não é burocracia: é o que permite abrir o CRM para a equipe sem perder o controle da base. Comece pelo mapa de funções, aplique o menor privilégio, separe exportar e apagar das demais ações e revise a trilha de auditoria. Assim, "quem fez isso?" sempre tem resposta.
Veja os planos, conheça o CRM da Tolky, veja os controles de segurança ou fale com o time →. Vamos conversar?
Compartilhar
Tags
- crm com controle de acesso
- controle de acesso crm
- perfis de acesso
- permissões de usuário no crm
- trilha de auditoria
- lgpd no crm
- login único sso
- menor privilégio
Sobre o autor

Cofundador da Tolky
Marlos Carmo é empreendedor em IA e fundador da Tolky, a infraestrutura e AI CRM da era conversacional que unifica atendimento inteligente, multicanalidade (como WhatsApp e voz), CRM vivo e inteligência operacional em um único ecossistema. É finalista do SXSW Innovation Awards e integrante do Francesco's Economy, rede global de jovens empreendedores com foco em inovação e impacto social. Atua conectando Inteligência Artificial e transformação digital em projetos para grandes organizações.
Próximo passo
Quer levar isso para a sua operação?
A Tati, assistente de IA da Tolky, entende o seu cenário em poucas perguntas, sugere o melhor caminho e te conecta com uma pessoa do time levando todo o contexto.
Compartilhar